
Prefettura violata, banca ingannata: l'attacco hacker che ha esposto 680 clienti Revolut
[Hacker ingannano Revolut fingendosi polizia con PEC della Prefettura di Reggio Calabria. Rubati dati di 680 clienti.
La Procura della Repubblica di Reggio Calabria ha aperto un'inchiesta su uno dei casi di cybercrimine più sofisticati degli ultimi anni: un gruppo di hacker è riuscito a ottenere dati riservati di quasi 700 clienti della banca digitale britannica Revolut fingendosi agenti delle forze dell'ordine italiane. Il meccanismo della truffa è tanto semplice quanto inquietante: i criminali hanno compromesso una casella di posta elettronica certificata appartenente alla Prefettura di Reggio Calabria e l'hanno utilizzata per mesi per formulare richieste ufficiali alla fintech londinese.

Il reato ipotizzato è quello previsto dall'articolo 615 ter comma 3 del codice penale: intrusione in un sistema informatico di pubblico interesse. Sul caso si è attivata anche la Direzione nazionale antimafia e antiterrorismo, che interviene quando la violazione riguarda un ente governativo. La prima informativa della Polizia postale descrive un'operazione estremamente strutturata, condotta con competenze tecniche avanzate e una conoscenza approfondita delle procedure burocratiche italiane.
Schede

Gli investigatori stanno cercando di capire se la pec della prefettura sia stata effettivamente violata attraverso un accesso diretto ai server oppure se sia stata clonata, creando un indirizzo apparentemente identico ma ospitato su infrastrutture controllate dai criminali. Entrambe le ipotesi presuppongono un livello di preparazione che va ben oltre le truffe informatiche comuni: si tratta di un attacco mirato, studiato nei dettagli, probabilmente pianificato per settimane se non mesi.
Un gruppo che si fa chiamare "iamnotavillain" ha rivendicato l'operazione in un'intervista al Financial Times condotta tramite Telegram. Gli hacker sostengono di possedere circa 147 gigabyte di dati interni delle forze dell'ordine italiane, un patrimonio informativo che comprende comunicazioni, documenti riservati e presumibilmente anche credenziali di accesso a sistemi ministeriali. Per mesi si sarebbero spacciati per agenti in servizio, chiedendo a Revolut indirizzi, numeri di telefono e cronologie di transazioni di correntisti residenti in diversi Paesi europei.
La richiesta di riscatto formulata dal gruppo è altrettanto anomala: 3 milioni di dollari da versare entro 24 ore in criptovaluta Monero, una valuta digitale utilizzata spesso per attività illegali perché le sue transazioni sono quasi impossibili da tracciare. La minaccia è esplicita: se Revolut non pagherà, i dati saranno venduti ad altre organizzazioni criminali. Il Financial Times sottolinea come questa modalità sia insolita: solitamente i gruppi di hacker internazionali negoziano privatamente con le vittime e rendono pubblici i dati solo in caso di rifiuto, pubblicandoli su siti del dark web.
L'Autorità Garante della Privacy italiana ha predisposto una verifica immediata su eventuali falle nella sicurezza degli accessi delle banche operanti in Italia, sia per appurare se vi siano stati altri tentativi di infiltrazione simili, sia per richiamare gli istituti bancari a rafforzare i controlli interni. Dagli uffici del Garante è partita una comunicazione alla rete dei responsabili di protezione dati delle banche, invitandoli a procedere a verifiche sollecite sui propri sistemi e, nel caso emergessero vulnerabilità, a prendere immediatamente contatto con l'Autorità.
Gli investigatori della Polizia postale stanno analizzando i log di accesso ai sistemi della prefettura e le comunicazioni inviate a Revolut per ricostruire la timeline esatta dell'attacco. L'obiettivo è capire quando è iniziata la compromissione, quante richieste siano state formulate usando l'identità falsificata e se esistano altre vittime oltre alla banca britannica. Il gruppo "iamnotavillain" ha dichiarato al Financial Times di non aver ancora avviato alcuna negoziazione con Revolut e di aver deciso per la prima volta di ricorrere a un ricatto pubblico, una scelta tattica che potrebbe indicare sia un tentativo di aumentare la pressione sia la volontà di acquisire notorietà nel panorama del cybercrimine internazionale.
La vicenda rappresenta un campanello d'allarme per l'intera infrastruttura digitale del Paese. La posta elettronica certificata è considerata in Italia uno strumento sicuro per le comunicazioni ufficiali, equiparato in molti casi alla raccomandata con ricevuta di ritorno. Scoprire che può essere compromessa mina la fiducia in uno dei pilastri della pubblica amministrazione digitale e impone una revisione urgente dei protocolli di sicurezza, non solo a livello di singole prefetture ma dell'intero sistema delle comunicazioni governative.
© Riproduzione riservata
Potrebbe Interessarti
La serie thriller mozzafiato su Prime Video con Chris Pratt sta per tornare: perché vederla
The Terminal List 2 debutta il 21 ottobre su Prime Video con 8 episodi. La serie con Chris Pratt torna più matura.
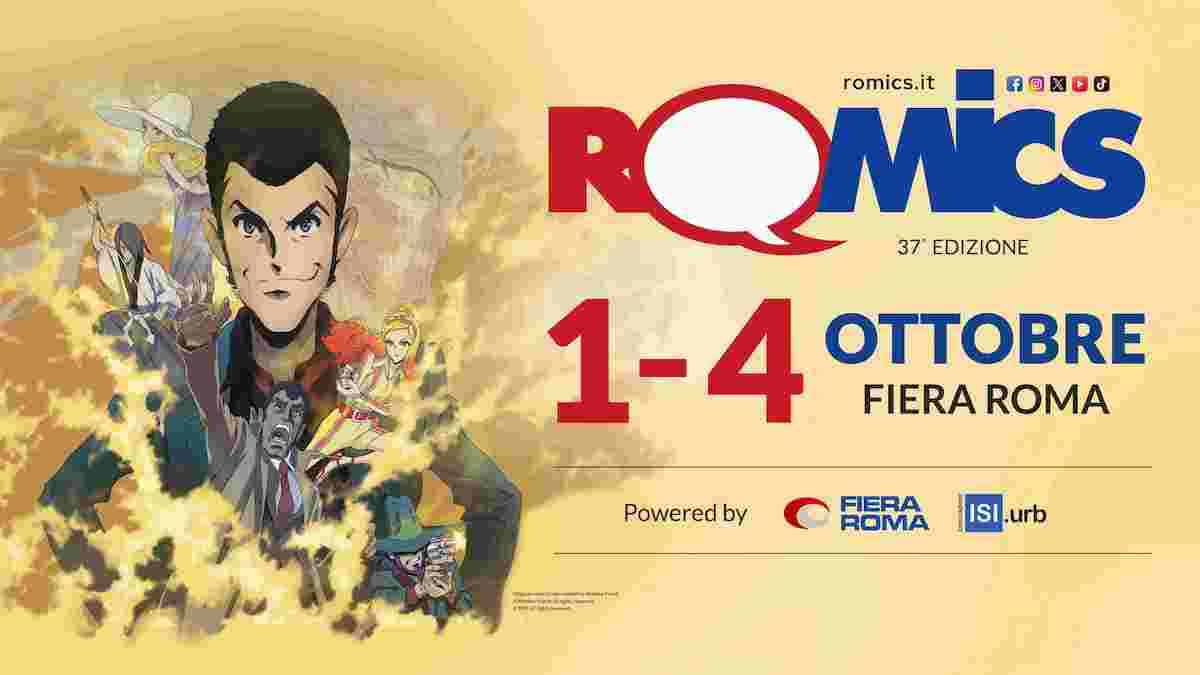
Romics 2026: la 37ª edizione a Fiera Roma, il programma
Romics 2026, il programma, gli ospiti
Taormina Music Awards 2026: il programma
Taormina Music Awards 2026, il programma, gli ospiti
La serie di 5 stagioni che nessuno ha visto ma che i fan di Sex and the City stavano cercando
The Bold Type è il vero erede spirituale di Sex and the City. Scopri perché questa serie ha catturato l'essenza di SATC.
Napoli-New York: come Trieste è diventata la Grande Mela degli anni '40 nel film di Salvatores
Scopri come Gabriele Salvatores ha trasformato Trieste in New York per il film Napoli-New York.
Macklemore pro Pal, escluso dal tour di Ed Sheeran: la band del cantante si dimette in protesta
Macklemore escluso dal Loop Tour di Ed Sheeran per dichiarazioni pro-Palestina.
Festival del Viaggiatore 2026 in Veneto: cultura, turismo e rivoluzione, il programma
Elisabetta Canalis a 47 anni svela il segreto dei pantaloni che snelliscono (e costano poco)
I pantaloni oversize di Elisabetta Canalis sono il segreto per apparire più snelle senza sforzo.